
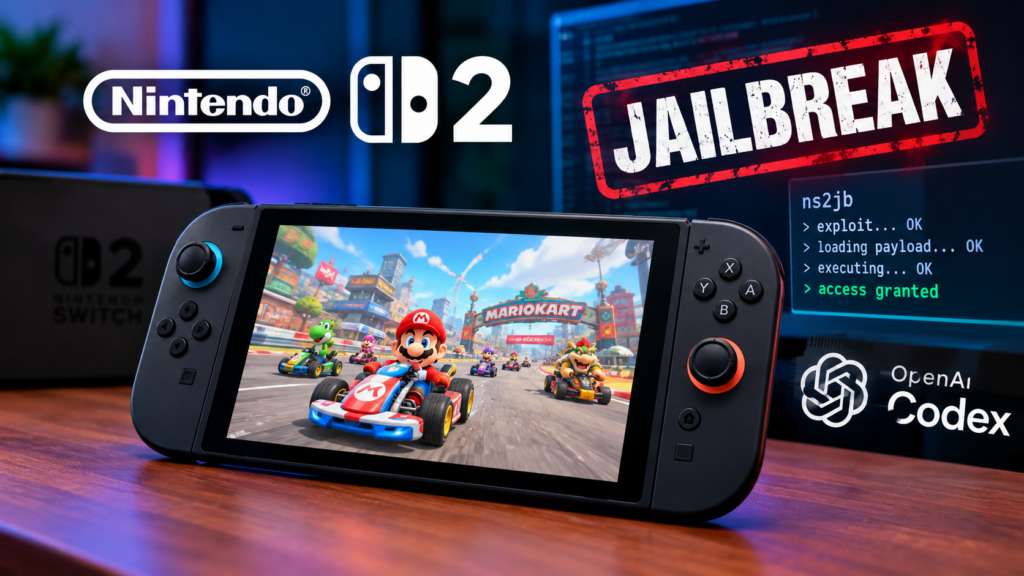
Nintendo Switch 2 doczekało się jailbreaku, który pozwala uruchamiać nieoficjalny kod i modyfikować gry bez montowania dodatkowego chipa. W opracowaniu exploita o nazwie ns2jb pomogła sztuczna inteligencja OpenAI Codex, a możliwości metody zaprezentowano na przykładzie Mario Kart World. Nie oznacza to jednak, że konsola została odblokowana bez żadnych ograniczeń. Szczegóły w tekście.
Nintendo Switch 2 złamane. Jailbreak nie wymaga modchipa
Za opracowanie metody ns2jb odpowiada Sammy Hajhamid, publikujący swoje ustalenia pod pseudonimem pepsipu. Udostępniony exploit pozwala uruchamiać własny kod na Nintendo Switch 2 bez fizycznej ingerencji w konsolę. Według opublikowanych informacji metoda działa na oprogramowaniu układowym w wersji 23.0.1, co czyni ją istotnym odkryciem dla osób badających zabezpieczenia urządzenia.
Nie oznacza to jednak, że Switch 2 został odblokowany na stałe. Rozwiązanie ma charakter tzw. tethered jailbreak, czyli po ponownym uruchomieniu konsoli trzeba ponownie aktywować exploit. Nie jest to również kompletne, trwałe oprogramowanie typu custom firmware. Na tym etapie należy więc traktować ns2jb przede wszystkim jako narzędzie otwierające nowe możliwości eksperymentowania z konsolą, a nie prosty sposób na pełne zniesienie jej zabezpieczeń.
SWITCH 2 GOT ITS FIRST JAILBROKEN VERSION
A researcher named Sammy Hajhamid dropped ns2jb, an exploit that runs native code on firmware 23.0.1 through a bug in the Switch 1 version of SmileBASIC. No modchip needed. He even modded Mario Kart World to add Cinnamoroll and Hatsune Miku as racers.
It’s tethered though. Reboot the console and it’s gone, and there’s no custom firmware yet.
Still, it’s a first crack in the Switch 2, and PS5 hacker Gezine says it seems legit. Modders are going to have a LOT of fun with this.
I think Nintendo patches this fast and SmileBASIC quietly disappears from the eShop. Would you ever jailbreak your Switch 2? https://t.co/qMpESK3Bwo
— GameVerse (@TheGameVerse) October 22, 2026
OpenAI Codex pomógł znaleźć luki w zabezpieczeniach
W stworzeniu exploita ważną rolę odegrał OpenAI Codex, narzędzie sztucznej inteligencji wspomagające programowanie. Pomagało ono analizować kod, szukać podatności i rozwijać kolejne etapy metody. Hajhamid opisał, że cały proces zajął około dwóch tygodni. Nie był to jednak przypadek, w którym AI samodzielnie wykonała zadanie jednym poleceniem — badacz przygotował środowisko testowe, weryfikował wyniki i kierował pracami.
Jednym z kluczowych elementów całego procesu okazał się SmileBASIC 4, aplikacja programistyczna przeznaczona na pierwszego Nintendo Switcha, która działa na nowszej konsoli dzięki kompatybilności wstecznej. Wykorzystanie błędów w oprogramowaniu pozwoliło rozwinąć exploit i uzyskać możliwość uruchamiania natywnego kodu z uprawnieniami wybranych modułów systemowych. To właśnie połączenie kilku podatności umożliwiło stworzenie działającej metody, a nie pojedyncza luka znaleziona przez sztuczną inteligencję.
Zmodyfikowane Mario Kart World. Co umożliwia jailbreak?
Możliwości ns2jb pokazano na przykładzie Mario Kart World, czyli jednej z gier dostępnych na wyłączność Nintendo Switch 2. Do zmodyfikowanej wersji produkcji dodano nieoficjalne postacie, między innymi Cinnamorolla, Petera Griffina i Hatsune Miku. Demonstracja pokazuje, że exploit może otworzyć drogę do modyfikowania gier, a nie tylko do uruchamiania prostych programów przygotowanych przez społeczność.
Metoda może również posłużyć do uruchamiania aplikacji homebrew, analizowania działania oprogramowania i tworzenia kopii zapisów gier. Na razie nie jest jednak rozwiązaniem dla każdego użytkownika: wymaga odpowiedniej konfiguracji, a po ponownym uruchomieniu konsoli trzeba aktywować ją ponownie. Dodatkowym utrudnieniem są doniesienia o usunięciu SmileBASIC 4 ze sklepu Nintendo eShop. Firma nie potwierdziła oficjalnie, że decyzja była bezpośrednią reakcją na publikację exploita, dlatego dalszy rozwój sytuacji pozostaje otwarty.



Dodaj komentarz